Text
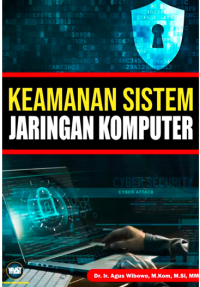
Keamanan Sistem Jaringan Komputer
Buku ini membahas tentang dasar-dasar keamanan program jaringan yang ada dalam sistem operasi komputer. Dalam buku ini dijabarkan konsep dasar pengenalan sistem keamanan jaringan komputer dan bagaimana cara menanggulangi dan melindungi komputer dari serangan berbahaya yang\\\\\\\\r\\\\\\\\nmengancam sistem keamanan komputer. Dan juga di kupas dari sudut pandang hukum dan etika dalam program keamanan komputer dalam hubungannya dengan perlindungan sistem operasi komputer.\\\\\\\\r\\\\\\\\nKata Pengantar ............................................................................................................. v\\\\\\\\r\\\\\\\\nDaftar Isi ........................................................................................................................ vi\\\\\\\\r\\\\\\\\n\\\\\\\\r\\\\\\\\nBAB 1 Sistem Operasi ................................................................................................................ 1\\\\\\\\r\\\\\\\\n1.1 Keamanan dalam Sistem Operasi .......................................................................... 2\\\\\\\\r\\\\\\\\n1.1.1 Struktur Sistem Operasi ............................................................................. 3\\\\\\\\r\\\\\\\\n1.1.2 Fitur Keamanan Sistem Operasi Biasa ...................................................... 4\\\\\\\\r\\\\\\\\n1.1.3 Sejarah Singkat .......................................................................................... 6\\\\\\\\r\\\\\\\\n1.1.4 Objek yang Dilindungi ............................................................................... 9\\\\\\\\r\\\\\\\\n1.1.5 Alat Sistem Operasi untuk Menerapkan Fungsi Keamanan ...................... 14\\\\\\\\r\\\\\\\\n1.1.6 Perlindungan Perangkat Keras Memori ..................................................... 20\\\\\\\\r\\\\\\\\n1.2 Keamanan dalam Desain Sistem Operasi .............................................................. 32\\\\\\\\r\\\\\\\\n1.2.1 Kesederhanaan Desain ............................................................................... 33\\\\\\\\r\\\\\\\\n1.2.2 Desain Kernel ............................................................................................ 36\\\\\\\\r\\\\\\\\n1.2.3 Kebenaran dan Kelengkapan ..................................................................... 38\\\\\\\\r\\\\\\\\n1.2.4 Prinsip Desain yang Aman ......................................................................... 40\\\\\\\\r\\\\\\\\n1.2.5 Trusted System ........................................................................................... 40\\\\\\\\r\\\\\\\\n1.3 Rootkit ................................................................................................................... 51\\\\\\\\r\\\\\\\\n1.3.1 Phone Rootkit ............................................................................................ 52\\\\\\\\r\\\\\\\\n1.3.2 Rootkit Menghindari Deteksi ..................................................................... 53\\\\\\\\r\\\\\\\\n1.3.3 Rootkit Beroperasi Tanpa Dicentang ......................................................... 57\\\\\\\\r\\\\\\\\n1.3.4 Rootkit Sony XCP ...................................................................................... 58\\\\\\\\r\\\\\\\\n1.3.5 Rootkit TDSS ............................................................................................. 59\\\\\\\\r\\\\\\\\n1.3.6 Rootkit Lainnya ......................................................................................... 62\\\\\\\\r\\\\\\\\n1.4 Kesimpulan ............................................................................................................ 62\\\\\\\\r\\\\\\\\nBAB 2 Program dan Pemrograman ........................................................................................... 65\\\\\\\\r\\\\\\\\n2.1 Pengawasan Pemrograman Nonmalicious ............................................................. 68\\\\\\\\r\\\\\\\\n2.1.1 Buffer Overflow ......................................................................................... 69\\\\\\\\r\\\\\\\\n2.1.2 Kontrol Pemrograman ................................................................................ 85\\\\\\\\r\\\\\\\\n2.1.3 Mediasi Tidak Lengkap ............................................................................. 88\\\\\\\\r\\\\\\\\n2.1.4 Waktu Pemeriksaan hingga Waktu Penggunaan ........................................ 92\\\\\\\\r\\\\\\\\n2.1.5 Titik Akses Tidak Berdokumen .................................................................. 94\\\\\\\\r\\\\\\\\n2.1.6 Kesalahan Off-by-One ............................................................................... 96\\\\\\\\r\\\\\\\\n2.1.7 Overflow Bilangan Bulat ........................................................................... 97\\\\\\\\r\\\\\\\\n2.1.8 Null-TerminatedString ............................................................................... 98\\\\\\\\r\\\\\\\\n2.1.9 Panjang Parameter, Jenis, dan Nomor ....................................................... 99\\\\\\\\r\\\\\\\\n2.2 Malicious Code —Malware ................................................................................... 104\\\\\\\\r\\\\\\\\n2.2.1 Jenis-Jenis Malware .................................................................................... 105\\\\\\\\r\\\\\\\\n2.2.2 Sejarah Malicious Code .............................................................................. 111\\\\\\\\r\\\\\\\\n2.2.3 Detail Teknis: Malicious Code .................................................................... 121\\\\\\\\r\\\\\\\\n2.2.4 Bagaimana Malicious Code Mendapatkan Kontrol .................................... 131\\\\\\\\r\\\\\\\\n\\\\\\\\r\\\\\\\\nvii\\\\\\\\r\\\\\\\\n\\\\\\\\r\\\\\\\\n2.3 Penanggulangan ..................................................................................................... 144\\\\\\\\r\\\\\\\\n2.3.1 Penanggulangan untuk Pengguna .............................................................. 145\\\\\\\\r\\\\\\\\n2.3.2 Penanggulangan untuk Pengembang ......................................................... 152\\\\\\\\r\\\\\\\\n2.3.3 Prinsip Desain untuk Keamanan ................................................................ 167\\\\\\\\r\\\\\\\\n2.3.4 Penanggulangan yang Tidak Berfungsi ..................................................... 176\\\\\\\\r\\\\\\\\n2.4 Kesimpulan ............................................................................................................ 183\\\\\\\\r\\\\\\\\nBAB 3 Web User - Serangan Browser ....................................................................................... 186\\\\\\\\r\\\\\\\\n3.1 Serangan Peramban ................................................................................................ 189\\\\\\\\r\\\\\\\\n3.1.1 Jenis Serangan Browser ............................................................................. 189\\\\\\\\r\\\\\\\\n3.1.2 Bagaimana Serangan Browser Berhasil: Identifikasi dan\\\\\\\\r\\\\\\\\nOtentikasi Gagal ........................................................................................ 196\\\\\\\\r\\\\\\\\n3.2 Serangan Web Menargetkan Pengguna .................................................................. 202\\\\\\\\r\\\\\\\\n3.2.1 Konten Palsu atau Menyesatkan ................................................................ 202\\\\\\\\r\\\\\\\\n3.2.2 Situs Web yang Dirusak ............................................................................. 203\\\\\\\\r\\\\\\\\n3.2.3 Melindungi dari Halaman Web Berbahaya ................................................ 218\\\\\\\\r\\\\\\\\n3.3 Memperoleh Data Pengguna atau Situs Web ......................................................... 219\\\\\\\\r\\\\\\\\n3.3.1 Kode Dalam Data ....................................................................................... 220\\\\\\\\r\\\\\\\\n3.3.2 Data Situs Web ........................................................................................... 226\\\\\\\\r\\\\\\\\n3.3.3 Menggagalkan Serangan Data ................................................................... 228\\\\\\\\r\\\\\\\\n3.4 Serangan Email ....................................................................................................... 228\\\\\\\\r\\\\\\\\n3.4.1 Email Palsu ................................................................................................ 228\\\\\\\\r\\\\\\\\n3.4.2 Pesan Email Palsu sebagai Spam ............................................................... 229\\\\\\\\r\\\\\\\\n4.4.3 Data Header Email Palsu (Tidak Akurat) .................................................. 236\\\\\\\\r\\\\\\\\n3.4.4 Melindungi Terhadap Serangan Email ....................................................... 239\\\\\\\\r\\\\\\\\n4.5 Kesimpulan ............................................................................................................. 242\\\\\\\\r\\\\\\\\nBAB 4 Komputasi Awan ............................................................................................................ 244\\\\\\\\r\\\\\\\\n4.1 Konsep Komputasi Awan ........................................................................................ 245\\\\\\\\r\\\\\\\\n4.1.1 L???n?n K?m?ut??? Aw?n ......................................................................... 246\\\\\\\\r\\\\\\\\n4.2 Memindahkan Program ke Komputasi Awan ......................................................... 247\\\\\\\\r\\\\\\\\n4.2.1 Analisis Resiko .......................................................................................... 247\\\\\\\\r\\\\\\\\n4.2.2 Memilih Penyedia Layanan Cloud ............................................................ 248\\\\\\\\r\\\\\\\\n4.2.3 Memilih Deployment Model dari Cloud ................................................... 249\\\\\\\\r\\\\\\\\n4.2.4 Cloud sebagai Kontrol Keamanan ............................................................. 254\\\\\\\\r\\\\\\\\n4.3 Alat dan Teknik Keamanan Cloud ......................................................................... 257\\\\\\\\r\\\\\\\\n4.3.1 Perlindungan Data di Cloud ....................................................................... 257\\\\\\\\r\\\\\\\\n4.3.2 Pencatatan dan Tanggapan Insiden ............................................................ 264\\\\\\\\r\\\\\\\\n4.4 Manajemen Identitas Cloud ................................................................................... 265\\\\\\\\r\\\\\\\\n4.4.1 Security Assertion Markup Language (SAML) ......................................... 268\\\\\\\\r\\\\\\\\n4.4.2 OAuth ......................................................................................................... 271\\\\\\\\r\\\\\\\\n4.5 Keamanan IaaS ...................................................................................................... 276\\\\\\\\r\\\\\\\\n4.5.1 Public IaaS Versus Private Network Securit .............................................. 278\\\\\\\\r\\\\\\\\n4.6 Standar Keamanan Cloud dan Hukumnya di Indonesia ........................................ 281\\\\\\\\r\\\\\\\\n4.7 Kesimpulan ............................................................................................................ 286\\\\\\\\r\\\\\\\\nBAB 5 Manajemen Keamanan dan Analisis Resiko .............................................................. 288\\\\\\\\r\\\\\\\\n5.1 Perencanaan Keamanan ......................................................................................... 289\\\\\\\\r\\\\\\\\n\\\\\\\\r\\\\\\\\nviii\\\\\\\\r\\\\\\\\n\\\\\\\\r\\\\\\\\n5.1.1 Organisasi dan Rencana Keamanan ........................................................... 290\\\\\\\\r\\\\\\\\n5.1.2 Isi Paket Keamanan .................................................................................. 291\\\\\\\\r\\\\\\\\n5.2 Perencanaan Kontinuitas Bisnis ............................................................................ 301\\\\\\\\r\\\\\\\\n5.1.1 Memperkirakan Dampak Bisnis ................................................................ 304\\\\\\\\r\\\\\\\\n5.1.2 Pengembangan Perencanaan ...................................................................... 305\\\\\\\\r\\\\\\\\n5.3 Menangani Insiden ................................................................................................ 306\\\\\\\\r\\\\\\\\n5.3.1 Rencana Tanggap Insiden .......................................................................... 307\\\\\\\\r\\\\\\\\n5.4 Analisis Risiko ....................................................................................................... 314\\\\\\\\r\\\\\\\\n5.4.1 Sifat Risiko ................................................................................................ 315\\\\\\\\r\\\\\\\\n5.4.2 Langkah-Langkah Analisis Risiko ............................................................. 316\\\\\\\\r\\\\\\\\n5.4.3 Argumen Untuk dan Melawan Analisis Risiko .......................................... 330\\\\\\\\r\\\\\\\\n5.5 Menangani Bencana .............................................................................................. 332\\\\\\\\r\\\\\\\\n5.5.1 Bencana alam ............................................................................................. 332\\\\\\\\r\\\\\\\\n5.5.2 Kehilangan Daya ........................................................................................ 334\\\\\\\\r\\\\\\\\n5.5.3 Perilaku Manusia ....................................................................................... 336\\\\\\\\r\\\\\\\\n5.5.4 Intersepsi Informasi Sensitif ...................................................................... 339\\\\\\\\r\\\\\\\\n5.5.5 Perencanaan Kontingensi ........................................................................... 342\\\\\\\\r\\\\\\\\n5.5.6 Rekap Keamanan Fisik .............................................................................. 348\\\\\\\\r\\\\\\\\n5.6 Kesimpulan ............................................................................................................ 348\\\\\\\\r\\\\\\\\nBAB 6 Perlindungan Hukum Dan Etika .................................................................................. 351\\\\\\\\r\\\\\\\\n6.1 Melindungi Program dan Data ............................................................................... 354\\\\\\\\r\\\\\\\\n6.1.1 Hak Cipta ................................................................................................... 354\\\\\\\\r\\\\\\\\n6.1.2 Hak Cipta untuk Perangkat Lunak Komputer ............................................ 361\\\\\\\\r\\\\\\\\n6.1.3 Paten ........................................................................................................... 364\\\\\\\\r\\\\\\\\n6.1.4 Rahasia Dagang ......................................................................................... 368\\\\\\\\r\\\\\\\\n6.1.5 Rekayasa Terbalik (Reverse Engineering) ................................................. 370\\\\\\\\r\\\\\\\\n6.1.6 Kasus Khusus ............................................................................................. 372\\\\\\\\r\\\\\\\\n6.2 Informasi dan Hukum ............................................................................................ 373\\\\\\\\r\\\\\\\\n6.2.1 Informasi sebagai Obyek ........................................................................... 373\\\\\\\\r\\\\\\\\n6.2.2 Masalah Hukum Terkait Informasi ............................................................ 376\\\\\\\\r\\\\\\\\n6.2.3 Sistem Hukum ............................................................................................ 378\\\\\\\\r\\\\\\\\n6.2.4 Ringkasan Perlindungan untuk Artefak Komputer .................................... 381\\\\\\\\r\\\\\\\\n6.3 Hak Karyawan dan Pengusaha .............................................................................. 382\\\\\\\\r\\\\\\\\n6.3.1 Kepemilikan Produk .................................................................................. 382\\\\\\\\r\\\\\\\\n6.3.2 Kontrak Kerja ............................................................................................ 386\\\\\\\\r\\\\\\\\n6.4 Pemulihan Kegagalan Perangkat Lunak ................................................................ 387\\\\\\\\r\\\\\\\\n6.4.1 Menjual Perangkat Lunak yang Tepat ....................................................... 388\\\\\\\\r\\\\\\\\n6.4.2 Pelaporan \\\\\\\\\\\\\\\'Cacat\\\\\\\\\\\\\\\' Perangkat Lunak ............................................................ 390\\\\\\\\r\\\\\\\\n6.5 Kejahatan Komputer .............................................................................................. 393\\\\\\\\r\\\\\\\\n6.5.1 Perlunya Kategori Terpisah untuk Kejahatan Komputer ........................... 394\\\\\\\\r\\\\\\\\n6.5.2 Mengapa Kejahatan Komputer Sulit Didefinisikan ................................... 396\\\\\\\\r\\\\\\\\n6.5.3 Mengapa Kejahatan Komputer Sulit Dituntut ........................................... 397\\\\\\\\r\\\\\\\\n6.5.4 Contoh Undang - Undang .......................................................................... 398\\\\\\\\r\\\\\\\\n6.5.5 Ruang Lingkup Internasional ..................................................................... 401\\\\\\\\r\\\\\\\\n6.5.6 Mengapa Penjahat Komputer Sulit Ditangkap .......................................... 404\\\\\\\\r\\\\\\\\n6.5.7 Jenis Kejahatan Komputer yang Tidak Ditangani ..................................... 405\\\\\\\\r\\\\\\\\n6.5.8 Ringkasan Masalah Hukum dalam Keamanan Komputer ......................... 405\\\\\\\\r\\\\\\\\n6.6 Masalah Etis dalam Keamanan Komputer ............................................................ 406\\\\\\\\r\\\\\\\\n6.6.1 Perbedaan Antara Hukum dan Etika .......................................................... 406\\\\\\\\r\\\\\\\\n6.6.2 Penalaran Etis ............................................................................................ 409\\\\\\\\r\\\\\\\\n6.7 Analisis Insiden dengan Etika ................................................................................ 412\\\\\\\\r\\\\\\\\n6.7.1 Situasi I: Penggunaan Layanan Komputer ................................................. 413\\\\\\\\r\\\\\\\\n6.7.2 Situasi II: Hak Privasi ................................................................................ 414\\\\\\\\r\\\\\\\\n6.7.3 Situasi III: Penolakan Layanan .................................................................. 416\\\\\\\\r\\\\\\\\n6.7.4 Situasi IV: Kepemilikan Program .............................................................. 417\\\\\\\\r\\\\\\\\n6.7.5 Situasi V: Sumber Daya Kepemilikan ....................................................... 419\\\\\\\\r\\\\\\\\n6.7.6 Situasi VI: Penipuan .................................................................................. 420\\\\\\\\r\\\\\\\\n6.7.6 Situasi VI: Penipuan .................................................................................. 422\\\\\\\\r\\\\\\\\n6.7.8 Situasi VIII: Etika Hacking atau Cracking ................................................ 423\\\\\\\\r\\\\\\\\n6.8 Kesimpulan Etika Komputer ................................................................................. 427\\\\\\\\r\\\\\\\\n6.9 Kesimpulan ............................................................................................................ 428\\\\\\\\r\\\\\\\\nBAB 7 Masalah Keamanan Komputer Yang Muncul ............................................................. 432\\\\\\\\r\\\\\\\\n7.1 The Internet of Things (IoT) .................................................................................. 433\\\\\\\\r\\\\\\\\n7.1.1 Komputer dalam Peralatan Medis ............................................................. 435\\\\\\\\r\\\\\\\\n7.1.2 Keamanan di Internet of Things ............................................................... 441\\\\\\\\r\\\\\\\\n7.2 Economic of Cybersecurity ................................................................................... 442\\\\\\\\r\\\\\\\\n7.2.1 Membuat Business Case ........................................................................... 443\\\\\\\\r\\\\\\\\n7.2.2 Mempersiapkan Bussiness Case ............................................................... 446\\\\\\\\r\\\\\\\\n7.2.3 Mengukur Keamanan ................................................................................ 448\\\\\\\\r\\\\\\\\n7.2.4 Data Pendukung Tindakan Keamanan ...................................................... 450\\\\\\\\r\\\\\\\\n7.2.5 Klasifikasi Jenis Serangan ........................................................................ 453\\\\\\\\r\\\\\\\\n7.2.6 Penelitian Saat Ini dan Arah Masa Depan ................................................ 456\\\\\\\\r\\\\\\\\n7.3 Pemungutan Suara Elektronik ............................................................................... 459\\\\\\\\r\\\\\\\\n7.3.1 Pengertian Pemungutan Suara Elektronik (e-Voting) ............................... 460\\\\\\\\r\\\\\\\\n7.4 Cyber Warfare ........................................................................................................ 466\\\\\\\\r\\\\\\\\n7.4.1 Definisi Cyber Warfare .............................................................................. 467\\\\\\\\r\\\\\\\\n7.4.2 Persoalan Serius ......................................................................................... 471\\\\\\\\r\\\\\\\\nDaftar Pustaka ................................................................................................................................ 477
Ketersediaan
Informasi Detail
- Judul Seri
-
-
- No. Panggil
-
005.8 AGU k
- Penerbit
- Semarang : YAYASAN PRIMA AGUS TEKNIK., 2021
- Deskripsi Fisik
-
487 hal
- Bahasa
-
Indonesia
- ISBN/ISSN
-
9786236141724
- Klasifikasi
-
005.8
- Tipe Isi
-
-
- Tipe Media
-
-
- Tipe Pembawa
-
-
- Edisi
-
-
- Subjek
- Info Detail Spesifik
-
-
- Pernyataan Tanggungjawab
-
Dr. Joseph Teguh Santoso, S. Kom., M. Kom
Versi lain/terkait
Tidak tersedia versi lain
Lampiran Berkas
Komentar
Anda harus masuk sebelum memberikan komentar
 Karya Umum
 Filsafat
 Agama
 Ilmu-ilmu Sosial
 Bahasa
 Ilmu-ilmu Murni
 Ilmu-ilmu Terapan
 Kesenian, Hiburan, dan Olahraga
 Kesusastraan
 Geografi dan Sejarah